Domain antenneninstallation.de kaufen?
Wir ziehen mit dem Projekt
antenneninstallation.de um.
Sind Sie am Kauf der Domain
antenneninstallation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain antenneninstallation.de kaufen?
Was ist DVB t2 Empfang?
DVB-T2 ist ein Übertragungsstandard für digitales terrestrisches Fernsehen, der eine verbesserte Bild- und Tonqualität sowie eine größere Programmvielfalt bietet. Der Empfang von DVB-T2 erfolgt über eine Antenne, die an einen DVB-T2-Receiver oder ein kompatibles Endgerät angeschlossen wird. Dies ermöglicht den Empfang von öffentlich-rechtlichen und privaten TV-Sendern in HD-Qualität. DVB-T2 ersetzt nach und nach den älteren DVB-T Standard und erfordert in einigen Regionen möglicherweise eine erneute Sendersuchlauf. In Deutschland wird DVB-T2 auch als "Antennenfernsehen" bezeichnet. **
Wo habe ich DVB t2 Empfang?
In Deutschland ist DVB-T2 Empfang in fast allen Regionen verfügbar. Die genaue Verfügbarkeit hängt jedoch von Ihrem Standort ab. Um herauszufinden, ob Sie DVB-T2 Empfang haben, können Sie die Verfügbarkeit auf der Website der öffentlich-rechtlichen Rundfunkanstalten überprüfen oder sich an Ihren lokalen TV-Anbieter wenden. In der Regel benötigen Sie jedoch eine entsprechende Antenne und einen DVB-T2 Receiver, um das Signal empfangen zu können. Es ist auch möglich, dass Sie zusätzliche Kosten für den Empfang von DVB-T2 zahlen müssen, je nachdem welchen Anbieter Sie nutzen. **
Ähnliche Suchbegriffe für URL
Top-Angebote
Produkte zum Begriff URL:
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mondstein, Mira: Alle Antennen auf EmpfangAlle Antennen auf Empfang , 100% praktisch: Der Alltags-Ratgeber für Eltern von hochsensiblen Kindern Zu laut, zu ungewohnt, zu viel: Hochsensible Kinder haben extrem feine Antennen für ihre Umgebung und erleben daher schnell eine Reiz-Überflutung. Das löst bei ihnen puren Stress aus - sie reagieren mit Angst, Wut oder Abschottung. Dieser Ratgeber hilft Eltern dabei, mit den Herausforderungen souverän umzugehen: Was geht in meinem Kind vor? Wie helfe ich, Stress-Situationen aufzulösen oder von vornherein zu vermeiden? Wie stärke ich mein Kind? Praktisches Handwerkszeug gegen Stress Bloggerin Mira Mondstein und Familien- und Paartherapeut Deva Wallow geben hilfreiche Tipps und praktische Ideen, die sich direkt und unkompliziert im Alltag umsetzen lassen. Eltern, aber auch Erzieher, Betreuer und Lehrer erhalten wertvolle Informationen über den gelassenen Umgang mit hochsensiblen Kindern - von Ritualen für Babys über das Essverhalten bis hin zu Gefühlsausbrüche von Kindern. Außerdem zeigen sie wirksame Entspannungsmethoden, mit denen Kinder und Erwachsene den Kopf freibekommen können. Aus dem Inhalt: ¿ Was ist Hochsensibilität? ¿ Typische körperliche Auffälligkeiten ¿ Das Baby- und Kleinkindalter ¿ Das Kindergartenalter ¿ Das Grundschulalter ¿ "Überlebensstrategien" im Alltag ¿ Test: Ist mein Kind hochsensibel? , Sport-Nockenwellen > Chiptuning & Motortuning , Erscheinungsjahr: 201809, Produktform: Kartoniert, Autoren: Mondstein, Mira~Wallow, Deva, Seitenzahl/Blattzahl: 184, Abbildungen: 14 Grafiken, Keyword: hochsensibel; Eltern-Ratgeber; Erziehung; Selbsthilfe, Fachschema: Erziehung / Lexikon, Handbuch, Ratgeber~Hochsensibilität - Hochsensibel~Kind / Entwicklung, Förderung~Kind / Psychologie, Psychotherapie, Fachkategorie: Ratgeber, Sachbuch: Psychologie~Ratgeber: Familie und Partnerschaft, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Ratgeber: Kinderbetreuung und Erziehung, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt, Länge: 216, Breite: 147, Höhe: 12, Gewicht: 401, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Antenne für DVB t2 Empfang?
Welche Art von Antenne benötigen Sie für den DVB-T2-Empfang? Es gibt verschiedene Optionen wie Zimmerantennen, Außenantennen oder sogar aktive Antennen. Die Wahl hängt von Ihrem Standort, der Entfernung zum Sendeturm und anderen örtlichen Gegebenheiten ab. Es ist wichtig, die richtige Antenne zu wählen, um eine gute Signalqualität und einen reibungslosen Empfang zu gewährleisten. Haben Sie bereits eine Antenne ausprobiert oder benötigen Sie Empfehlungen für eine bestimmte Art von Antenne? **
-
Was brauche ich zum DVB t2 Empfang?
Um DVB-T2 empfangen zu können, benötigst du zunächst einen Fernseher oder Receiver, der DVB-T2 unterstützt. Zudem benötigst du eine passende Antenne, entweder eine Zimmerantenne oder eine Außenantenne, je nach Empfangsqualität in deiner Region. Außerdem ist ein entsprechendes Antennenkabel erforderlich, um die Antenne mit dem Fernseher oder Receiver zu verbinden. In einigen Fällen kann auch ein Signalverstärker notwendig sein, um eine bessere Empfangsqualität zu gewährleisten. Stelle sicher, dass du auch über die benötigten Sender verfügst, da nicht alle Sender bereits auf DVB-T2 umgestellt sind. **
-
Kann mein TV DVB t2 empfangen?
Kann mein TV DVB T2 empfangen? Das hängt davon ab, ob dein Fernseher über einen eingebauten DVB-T2-Tuner verfügt. Dieser ist notwendig, um digitales Fernsehen über Antenne zu empfangen. Du kannst in der Bedienungsanleitung deines Fernsehers nachsehen, ob er DVB-T2 unterstützt. Falls nicht, könntest du einen externen DVB-T2-Receiver anschließen, um das Signal zu empfangen. Es ist auch möglich, dass du einen älteren Fernseher hast, der nur DVB-T unterstützt, in diesem Fall wäre ein Upgrade notwendig, um DVB-T2 empfangen zu können. **
-
Kann mein TV DVB-T2 empfangen?
Um herauszufinden, ob Ihr TV DVB-T2 empfangen kann, sollten Sie die technischen Spezifikationen Ihres Fernsehers überprüfen. Suchen Sie nach Angaben wie "DVB-T2" oder "H.265/HEVC" in den Produktinformationen oder im Handbuch. Alternativ können Sie auch den Hersteller kontaktieren, um sicherzustellen, dass Ihr TV-Gerät für den DVB-T2-Empfang geeignet ist. **


Warum ist der DVB-T2 Empfang so schlecht?
Es gibt mehrere mögliche Gründe für einen schlechten DVB-T2-Empfang. Einer davon könnte eine schwache Signalstärke sein, verursacht durch eine große Entfernung zum Sendemast oder Hindernisse wie Gebäude oder Bäume. Eine andere Möglichkeit ist eine schlechte Antenne oder ein defektes Empfangsgerät. Schließlich kann auch eine Überlastung des Sendemasts zu einem schlechten Empfang führen, insbesondere in dicht besiedelten Gebieten. **
Kann man Satellitenempfang ohne Receiver haben, wenn der Fernseher DVB-T2 hat?
Nein, DVB-T2 ist ein Standard für terrestrischen Fernsehempfang über Antenne und nicht für Satellitenempfang. Um Satellitenfernsehen zu empfangen, benötigt man einen Satellitenreceiver, der das Signal decodiert und auf den Fernseher überträgt. **
Top-Angebote
Produkte zum Begriff URL:
-
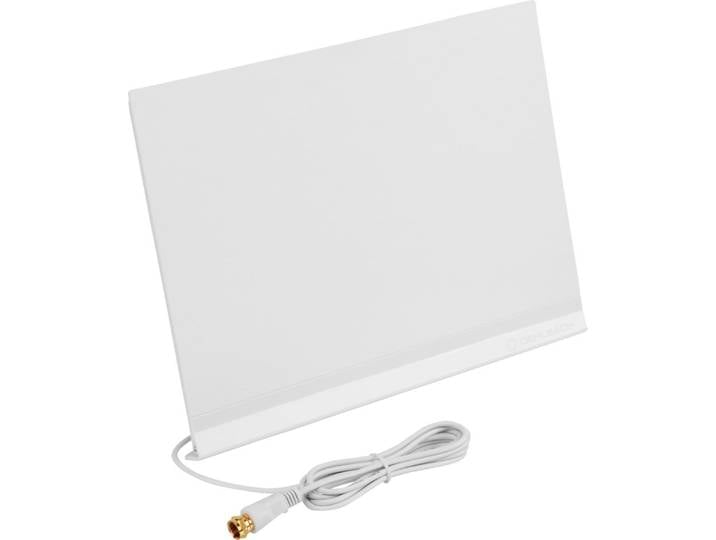
OEHLBACH Flat Style One Zimmerantenne für DVB-T2 Innenantenne (DVB-T2), Perfekter Empfang, Flexibel<p>Die <strong>Oehlbach Flat Style One</strong> ist eine hochmoderne <strong>Zimmerantenne</strong>, die speziell für den Empfang von <strong>DVB-T2</strong> Signalen konzipiert wurde. Mit ihrem eleganten und flachen Design fügt sie sich harmonisch in jede Wohnumgebung ein und bietet gleichzeitig eine hervorragende Empfangsleistung. Die Antenne wurde entwickelt, um dir einen scharfen und klaren Empfang digitaler Fernsehsignale zu ermöglichen, sodass du deine Lieblingssendungen in bester Qualität genießen kannst.</p><p>Ein herausragendes Merkmal der <strong>Flat Style One</strong> ist das innovative Empfangssystem, das Signale in einem Winkelbereich von <strong>360°</strong> erfasst. Dies bedeutet, dass du dir keine Gedanken über die Ausrichtung der Antenne machen musst, da sie sowohl horizontale als auch vertikale Signale problemlos empfängt. Die Installation erfolgt in wenigen Minuten und ist denkbar einfach, sodass du schnell in den Genuss von digitalem Fernsehen kommst.</p><p>Die Oehlbach Flat Style One vereint modernste Technologie mit einem ansprechenden Design und ist die ideale Lösung für alle, die Wert auf Flexibilität und Qualität legen. Erlebe den Unterschied mit dieser leistungsstarken Antenne und genieße ein unvergleichliches Fernseherlebnis in deinem Zuhause.</p>84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mondstein, Mira: Alle Antennen auf EmpfangAlle Antennen auf Empfang , 100% praktisch: Der Alltags-Ratgeber für Eltern von hochsensiblen Kindern Zu laut, zu ungewohnt, zu viel: Hochsensible Kinder haben extrem feine Antennen für ihre Umgebung und erleben daher schnell eine Reiz-Überflutung. Das löst bei ihnen puren Stress aus - sie reagieren mit Angst, Wut oder Abschottung. Dieser Ratgeber hilft Eltern dabei, mit den Herausforderungen souverän umzugehen: Was geht in meinem Kind vor? Wie helfe ich, Stress-Situationen aufzulösen oder von vornherein zu vermeiden? Wie stärke ich mein Kind? Praktisches Handwerkszeug gegen Stress Bloggerin Mira Mondstein und Familien- und Paartherapeut Deva Wallow geben hilfreiche Tipps und praktische Ideen, die sich direkt und unkompliziert im Alltag umsetzen lassen. Eltern, aber auch Erzieher, Betreuer und Lehrer erhalten wertvolle Informationen über den gelassenen Umgang mit hochsensiblen Kindern - von Ritualen für Babys über das Essverhalten bis hin zu Gefühlsausbrüche von Kindern. Außerdem zeigen sie wirksame Entspannungsmethoden, mit denen Kinder und Erwachsene den Kopf freibekommen können. Aus dem Inhalt: ¿ Was ist Hochsensibilität? ¿ Typische körperliche Auffälligkeiten ¿ Das Baby- und Kleinkindalter ¿ Das Kindergartenalter ¿ Das Grundschulalter ¿ "Überlebensstrategien" im Alltag ¿ Test: Ist mein Kind hochsensibel? , Sport-Nockenwellen > Chiptuning & Motortuning , Erscheinungsjahr: 201809, Produktform: Kartoniert, Autoren: Mondstein, Mira~Wallow, Deva, Seitenzahl/Blattzahl: 184, Abbildungen: 14 Grafiken, Keyword: hochsensibel; Eltern-Ratgeber; Erziehung; Selbsthilfe, Fachschema: Erziehung / Lexikon, Handbuch, Ratgeber~Hochsensibilität - Hochsensibel~Kind / Entwicklung, Förderung~Kind / Psychologie, Psychotherapie, Fachkategorie: Ratgeber, Sachbuch: Psychologie~Ratgeber: Familie und Partnerschaft, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Ratgeber: Kinderbetreuung und Erziehung, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt, Länge: 216, Breite: 147, Höhe: 12, Gewicht: 401, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist DVB t2 Empfang?
DVB-T2 ist ein Übertragungsstandard für digitales terrestrisches Fernsehen, der eine verbesserte Bild- und Tonqualität sowie eine größere Programmvielfalt bietet. Der Empfang von DVB-T2 erfolgt über eine Antenne, die an einen DVB-T2-Receiver oder ein kompatibles Endgerät angeschlossen wird. Dies ermöglicht den Empfang von öffentlich-rechtlichen und privaten TV-Sendern in HD-Qualität. DVB-T2 ersetzt nach und nach den älteren DVB-T Standard und erfordert in einigen Regionen möglicherweise eine erneute Sendersuchlauf. In Deutschland wird DVB-T2 auch als "Antennenfernsehen" bezeichnet. **
-
Wo habe ich DVB t2 Empfang?
In Deutschland ist DVB-T2 Empfang in fast allen Regionen verfügbar. Die genaue Verfügbarkeit hängt jedoch von Ihrem Standort ab. Um herauszufinden, ob Sie DVB-T2 Empfang haben, können Sie die Verfügbarkeit auf der Website der öffentlich-rechtlichen Rundfunkanstalten überprüfen oder sich an Ihren lokalen TV-Anbieter wenden. In der Regel benötigen Sie jedoch eine entsprechende Antenne und einen DVB-T2 Receiver, um das Signal empfangen zu können. Es ist auch möglich, dass Sie zusätzliche Kosten für den Empfang von DVB-T2 zahlen müssen, je nachdem welchen Anbieter Sie nutzen. **
-
Welche Antenne für DVB t2 Empfang?
Welche Art von Antenne benötigen Sie für den DVB-T2-Empfang? Es gibt verschiedene Optionen wie Zimmerantennen, Außenantennen oder sogar aktive Antennen. Die Wahl hängt von Ihrem Standort, der Entfernung zum Sendeturm und anderen örtlichen Gegebenheiten ab. Es ist wichtig, die richtige Antenne zu wählen, um eine gute Signalqualität und einen reibungslosen Empfang zu gewährleisten. Haben Sie bereits eine Antenne ausprobiert oder benötigen Sie Empfehlungen für eine bestimmte Art von Antenne? **
-
Was brauche ich zum DVB t2 Empfang?
Um DVB-T2 empfangen zu können, benötigst du zunächst einen Fernseher oder Receiver, der DVB-T2 unterstützt. Zudem benötigst du eine passende Antenne, entweder eine Zimmerantenne oder eine Außenantenne, je nach Empfangsqualität in deiner Region. Außerdem ist ein entsprechendes Antennenkabel erforderlich, um die Antenne mit dem Fernseher oder Receiver zu verbinden. In einigen Fällen kann auch ein Signalverstärker notwendig sein, um eine bessere Empfangsqualität zu gewährleisten. Stelle sicher, dass du auch über die benötigten Sender verfügst, da nicht alle Sender bereits auf DVB-T2 umgestellt sind. **
Ähnliche Suchbegriffe für URL
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann mein TV DVB t2 empfangen?
Kann mein TV DVB T2 empfangen? Das hängt davon ab, ob dein Fernseher über einen eingebauten DVB-T2-Tuner verfügt. Dieser ist notwendig, um digitales Fernsehen über Antenne zu empfangen. Du kannst in der Bedienungsanleitung deines Fernsehers nachsehen, ob er DVB-T2 unterstützt. Falls nicht, könntest du einen externen DVB-T2-Receiver anschließen, um das Signal zu empfangen. Es ist auch möglich, dass du einen älteren Fernseher hast, der nur DVB-T unterstützt, in diesem Fall wäre ein Upgrade notwendig, um DVB-T2 empfangen zu können. **
-
Kann mein TV DVB-T2 empfangen?
Um herauszufinden, ob Ihr TV DVB-T2 empfangen kann, sollten Sie die technischen Spezifikationen Ihres Fernsehers überprüfen. Suchen Sie nach Angaben wie "DVB-T2" oder "H.265/HEVC" in den Produktinformationen oder im Handbuch. Alternativ können Sie auch den Hersteller kontaktieren, um sicherzustellen, dass Ihr TV-Gerät für den DVB-T2-Empfang geeignet ist. **
-
Warum ist der DVB-T2 Empfang so schlecht?
Es gibt mehrere mögliche Gründe für einen schlechten DVB-T2-Empfang. Einer davon könnte eine schwache Signalstärke sein, verursacht durch eine große Entfernung zum Sendemast oder Hindernisse wie Gebäude oder Bäume. Eine andere Möglichkeit ist eine schlechte Antenne oder ein defektes Empfangsgerät. Schließlich kann auch eine Überlastung des Sendemasts zu einem schlechten Empfang führen, insbesondere in dicht besiedelten Gebieten. **
-
Kann man Satellitenempfang ohne Receiver haben, wenn der Fernseher DVB-T2 hat?
Nein, DVB-T2 ist ein Standard für terrestrischen Fernsehempfang über Antenne und nicht für Satellitenempfang. Um Satellitenfernsehen zu empfangen, benötigt man einen Satellitenreceiver, der das Signal decodiert und auf den Fernseher überträgt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.